
資安治理
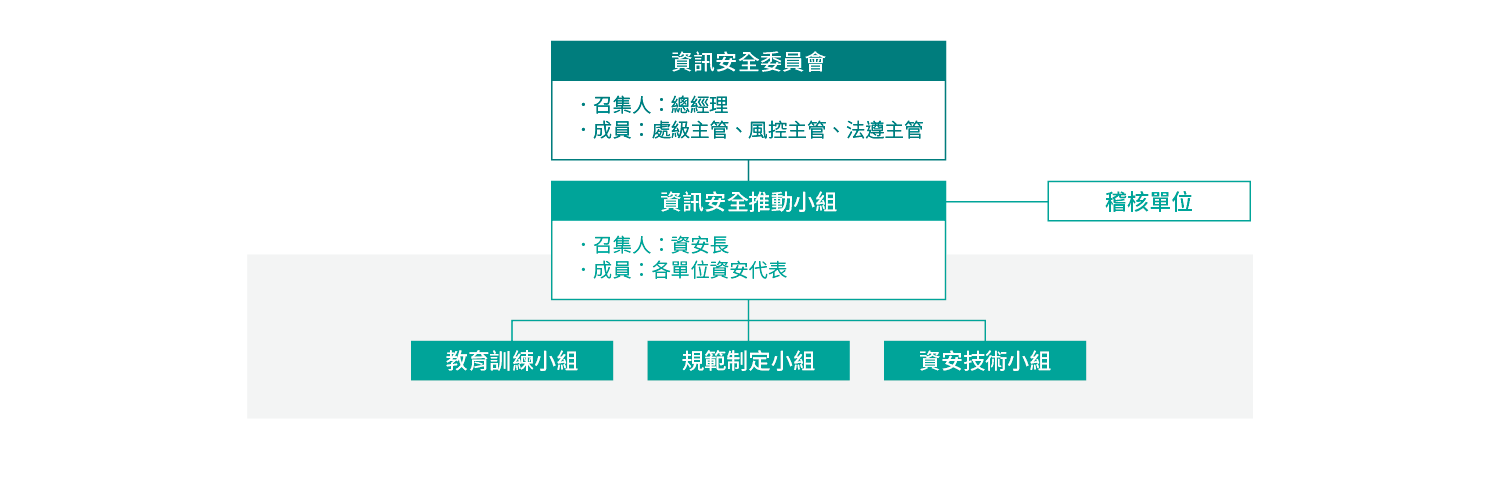
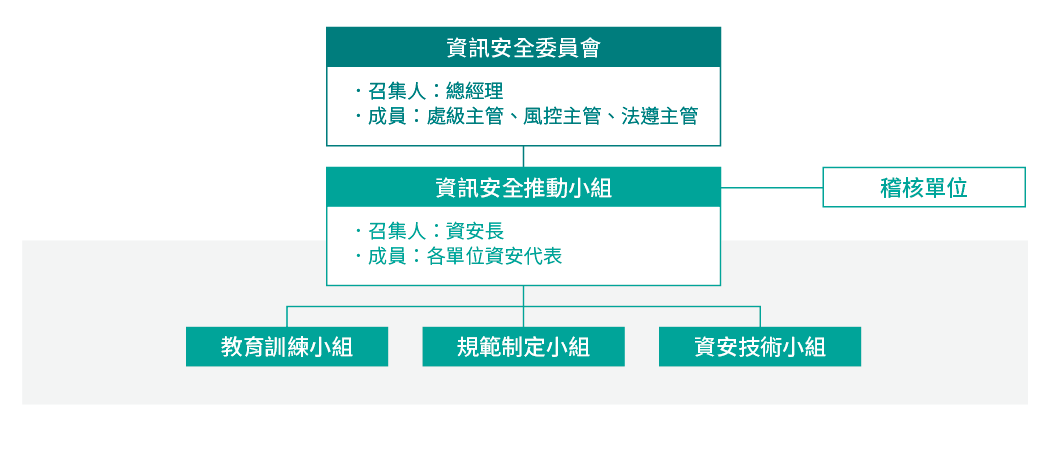
台灣人壽制定由董事會核定之「資訊安全政策」,設立「資訊安全管理會議」,由總經理擔任召集人,總經理轄下一級主管及風控長、法遵長為會議委員,並邀請稽核主管列席。本公司設置直隸總經理之資訊安全長,負責管理獨立運作之資訊安全部,綜理資安治理、資安系統維運及資安事件應變等業務,定期將高風險資安事故情境之關鍵風險指標納入風險整合報告書,每半年於資訊安全管理會議中呈報推動成效,每年向董事會提報整體執行情形。
● 資訊安全治理架構
資安防禦
參考美國國家標準技術研究院網路安全框架2.0(NIST CSF 2.0)從治理、識別、防護、偵測、回應、復原等架構,設計、規劃縱深防禦技術機制,透過弱點掃描、黑箱檢測、白箱檢測、APP檢測、滲透測試等機制識別風險,並已擬定零信任架構導入計畫,擴大延伸式偵測與回應系統(XDR)部署場域、導入持續整合及部署(CI/CD)等技術,並依ISO 27001、ISO 27701、BS 10012等國際標準,從網路、應用系統、硬體、作業系統與資料層面,利用適切之資安及個資防護機制,偵測並阻擋威脅,強化關鍵風險防禦工程。另透過自動化攻防演練、紅藍隊演練,模擬真實駭客手法,驗證資安防護的有效性。
● 國際資安標準
| 個體 | 驗證範圍 | 已取得驗證之國際標準 |
|---|---|---|
| 台灣人壽 | ||
| 全公司 | ISO 27001:2022資訊安全管理標準 | |
| ISO 27701:2019隱私資訊管理標準 | ||
| BS 10012:2017個人資訊管理標準 |
個資保護
台灣人壽於2024年成為第一家全公司通過ISO 27001:2022資訊安全管理標準、ISO 27701:2019隱私資訊管理標準、BS 10012:2017個人資料管理標準之壽險公司,並以策略、治理、維運、技術等框架建構資訊安全及個資管理方法論,於資訊系統之需求討論、系統分析設計、開發建置、系統測試、系統上線五大階段納入控制措施,以提高軟體安全品質,確保個資蒐集、儲存、處理、傳輸、刪除等作業流程均採行嚴密之保護措施,亦有「資訊安全政策」、「個人資料管理政策」,保護各項營業資料、維護客戶權益,並制定「個人資料檔案安全維護辦法」、「個人資料保護聲明」、「資料保密承諾」,於客戶資料之蒐集、處理及利用均採行嚴密之保護措施。為嚴格保護客戶個資,資訊系統平台僅顯示業務所需最小資料量,減少曝險機會,另訂有「個人資料檔案侵害事件緊急應變計畫」,確保個資侵害事件發生時有所遵循,並持續辦理資訊安全及個資保護教育訓練及宣導,以提升人員能力、強化資安及個資保護意識。
營運持續管理
台灣人壽於災害事件發生時,致力使傷害降至最低,以確保人員安全、客戶權益、本公司商譽及資產之保全。為使在業務或資訊服務發生事故、設施失效或受損害時,重要服務仍可持續運作,本公司將定期修訂營運持續管理準則並貫徹執行,以持續提昇並提供不中斷之客戶服務。